Guía de Vulnerabilidades de Lógica de Negocio 2026: Detección, Explotación y Bypass

Las vulnerabilidades de lógica de negocio son las que pasan completamente desapercibidas para los escáneres. Sin CVE, sin entrada en exploit-db, sin plantilla de Nuclei. Solo una brecha entre lo que la aplicación pretende hacer y lo que realmente hace cuando la presionas desde un ángulo inesperado. También son algunos de los hallazgos más valiosos que puedes reportar. Alto impacto en el negocio, difíciles de detectar automáticamente, y con frecuencia llevan años en producción porque nadie pensó en probarlas. ...
9 de octubre de 2026 · 12 min · Red Team Guide

Guía de Ataques XXE 2026: Detección, Explotación y Bypass de XML External Entity Injection

La inyección de XML External Entity (XXE) es una de las vulnerabilidades más peligrosas en aplicaciones web — capaz de leer archivos del servidor, desencadenar SSRF y lograr ejecución remota de código en las condiciones correctas. Lleva años en el OWASP Top 10 y sigue presente en sistemas en producción. El motivo: los desarrolladores habilitan parsers XML con procesamiento de entidades externas activado por defecto y nunca lo desactivan. Esta guía cubre detección, explotación, exfiltración de datos fuera de banda, XXE ciego y bypass de WAF — con payloads listos para usar en tu próximo pentest. ...

18 de septiembre de 2026 · 10 min · Red Team Guide

Guía de Ataques CSRF 2026: Detección, Explotación y Bypass de Cross-Site Request Forgery

Cross-site request forgery es una de esas vulnerabilidades que parecen simples hasta que intentas explotarlas en una aplicación moderna. En teoría: engañar al navegador de una víctima para que realice una solicitud autenticada hacia un sitio objetivo. En la práctica: la validación de tokens CSRF, las políticas de cookies SameSite y las verificaciones de Referer lo han hecho significativamente más difícil, pero no imposible. En 2026, el CSRF puro es menos común en plataformas grandes, pero sigue apareciendo con regularidad en herramientas internas, aplicaciones empresariales heredadas, APIs construidas a medida y cualquier aplicación que implemente la protección CSRF de forma descuidada. Y cuando los tokens CSRF están presentes pero mal configurados, el bypass suele ser trivialmente sencillo. ...

11 de septiembre de 2026 · 15 min · Red Team Guide

Guía de Ataques XSS 2026: Detección, Explotación y Bypass de Cross-Site Scripting

El cross-site scripting lleva roto desde que existe la web. En 2026, sigue apareciendo en todas partes: SPAs modernas, aplicaciones empresariales legacy, frontends generados con IA sin codificación de salida, plataformas CMS con sanitización a medias. El XSS es el tipo de vulnerabilidad que se descarta fácilmente hasta que ves un token de sesión extraído de una aplicación bancaria o una carga útil de phishing entregada desde un dominio de confianza. ...

8 de septiembre de 2026 · 11 min · Red Team Guide

Guía de Inyección SQL 2026: Detección, Explotación y Bypass de WAF

La inyección SQL lleva en el OWASP Top 10 desde que existe esa lista. En 2026 todavía rompe sistemas reales. Inputs mal saneados, codebases heredadas, configuraciones erróneas en ORMs — la superficie de ataque no ha desaparecido. Si acaso, el auge del código generado por IA ha introducido nuevas clases de vulnerabilidades de inyección. Esta guía cubre todo: cómo funciona el SQLi, cómo detectarlo, cómo explotarlo en todas las categorías principales, cómo usar SQLMap como arma, y cómo bypassear WAFs cuando están en el camino. ...

4 de septiembre de 2026 · 12 min · Red Team Guide

Guía de Pentesting de Aplicaciones Web 2026: Herramientas, Técnicas y Metodología

El pentesting de aplicaciones web es donde la mayoría de los red teamers pasan la mayor parte de sus horas facturables. También es donde ocurre una gran cantidad de brechas reales — no a través de exploits exóticos, sino a través de las mismas vulnerabilidades del OWASP Top 10 que han existido durante décadas. Esta guía cubre la metodología completa: reconocimiento, mapeo de la superficie de ataque, explotación de vulnerabilidades comunes y redacción de hallazgos. Ya sea que estés haciendo tu primer pentest web o afinando tu metodología para bug bounty, este es el proceso. ...

1 de septiembre de 2026 · 12 min · Red Team Guide

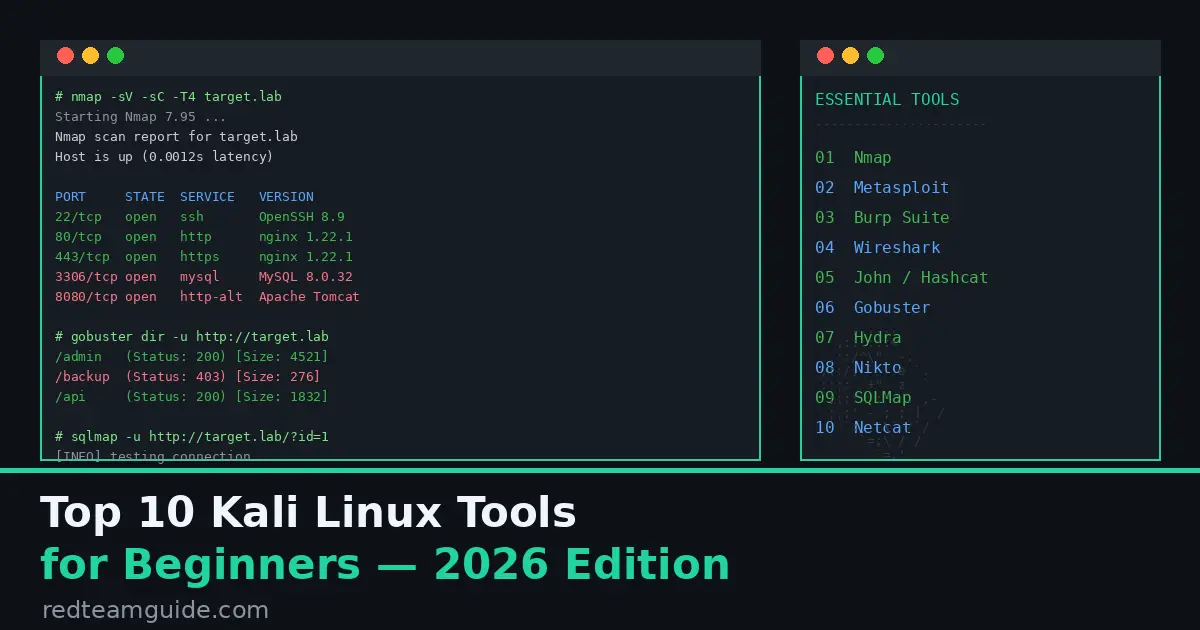
Las 10 Herramientas de Kali Linux Esenciales para Principiantes (Edición 2026)

Este artículo está escrito desde más de 14 años de práctica en seguridad ofensiva. Algunos links son de afiliado que ayudan a mantener este sitio — solo recomiendo herramientas y servicios que yo mismo usaría. Kali Linux viene cargado con más de 600 herramientas de seguridad. Si sos nuevo en penetration testing, eso no es empoderador — es paralizante. Aquí está la verdad honesta: los pentesters que trabajan no usan la mayoría de lo que está instalado. Usan un núcleo ajustado de herramientas extremadamente bien, y añaden especializadas cuando un engagement específico lo requiere. Los profesionales que consiguen trabajo no son los que pueden nombrar cada herramienta — son los que realmente pueden usar diez de ellas. ...

12 de mayo de 2026 · 13 min · Red Team Guide
Burp Suite Pro vs Free

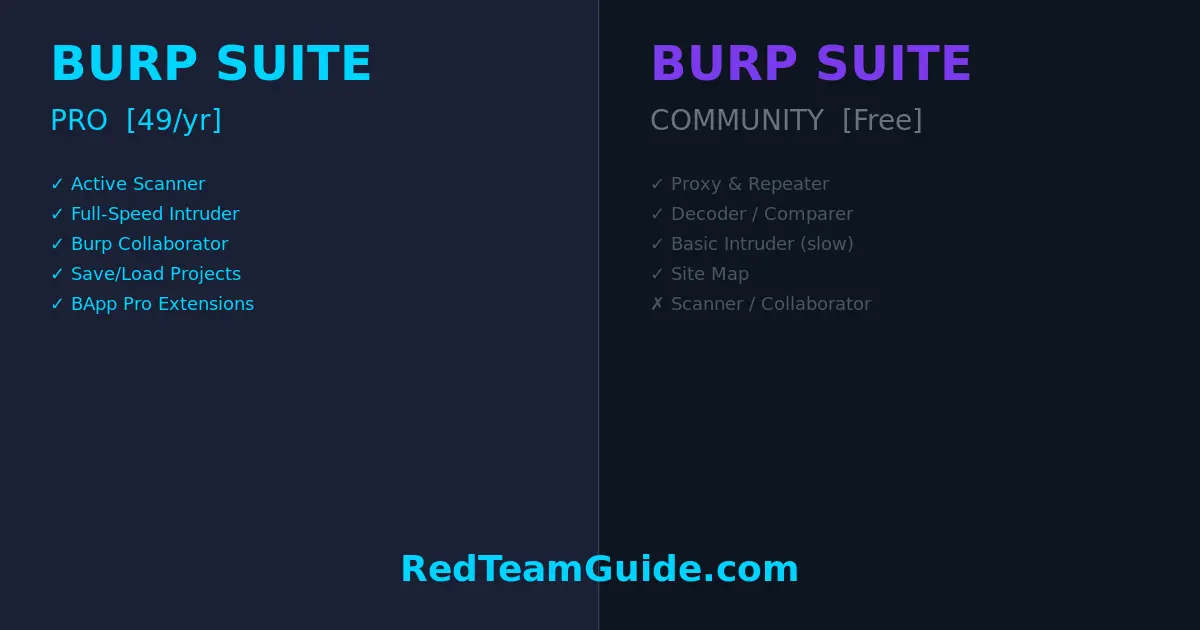
Burp Suite Pro vs Gratis: ¿Vale la pena para pentesters en 2026?

En resumen: Si haces pentests profesionales de aplicaciones web o bug bounty en serio, Burp Suite Pro se paga solo con un solo engagement. Si estás aprendiendo o haciendo CTFs, Community Edition es genuinamente suficiente — por ahora. ¿Qué es Burp Suite? Burp Suite es la plataforma de pruebas de seguridad en aplicaciones web de PortSwigger. Ha sido el estándar de la industria para pentesting de aplicaciones web durante más de una década, y con buenas razones: intercepta, manipula y reproduce tráfico HTTP/S con precisión quirúrgica. Ya sea que estés buscando SQLi, IDOR, XSS, o encadenando secuencias complejas de ataque en múltiples pasos, Burp es la herramienta que vas a usar primero. ...

14 de abril de 2026 · 7 min · Red Team Guide