HTB Starting Point: Full Walkthrough Guide

HTB Starting Point: Guía completa de walkthrough (2026)

En resumen: HTB Starting Point es la mejor rampa de entrada estructurada al hacking práctico que existe ahora mismo. Gratuita, amigable para principiantes, y conectada al ecosistema real de HTB — es donde deberías comenzar antes de tocar cualquier otra cosa en la plataforma. ¿Qué es HTB Starting Point? Hack The Box es conocido por ser notoriamente difícil. Las máquinas salen en vivo, la comunidad corre a rootearlas, y los principiantes a menudo se sienten perdidos mirando una configuración VPN y un escaneo nmap vacío, preguntándose qué están haciendo mal. ...
24 de abril de 2026 · 8 min · Red Team Guide
TryHackMe Learning Paths Ranked 2026

TryHackMe Learning Paths 2026: ¿Cuál vale realmente tu tiempo?

En resumen: Los paths Pre-Security y SOC Level 1 de TryHackMe son los mejores puntos de entrada de la industria ahora mismo. El path Jr Penetration Tester es sólido pero empieza a mostrar su edad. Sáltate los paths alineados a CompTIA a menos que estés estudiando específicamente para esa certificación. Por qué importa elegir el path correcto TryHackMe tiene más de 20 learning paths, y la brecha de calidad entre ellos es significativa. Los mejores están estructurados como un currículo, donde cada sala construye sobre la anterior. Los más débiles son colecciones de temas vagamente relacionados disfrazadas de “paths” que dejan brechas que solo descubrirás cuando intentes aplicar el conocimiento. ...

21 de abril de 2026 · 10 min · Red Team Guide
Red Team OPSEC Guide 2026

Guía de OPSEC para Red Teams 2026: Mantén el Anonimato, Mantén la Efectividad

Este artículo contiene enlaces de afiliados. Si realizas una compra a través de ellos, podemos ganar una comisión sin costo adicional para ti. Solo recomendamos herramientas que nosotros mismos usaríamos. La seguridad operacional no es una casilla que marcar. Es una disciplina — y es la diferencia entre un red team que sale limpio y uno que quema su propia infraestructura a mitad de un engagement. Esta guía cubre OPSEC para red teams en 2026: qué significa, por qué la mayoría de los equipos todavía lo hace mal, y los pasos concretos que separan a los operadores profesionales de los script kiddies jugando a disfrazarse. ...

17 de abril de 2026 · 9 min · Red Team Guide
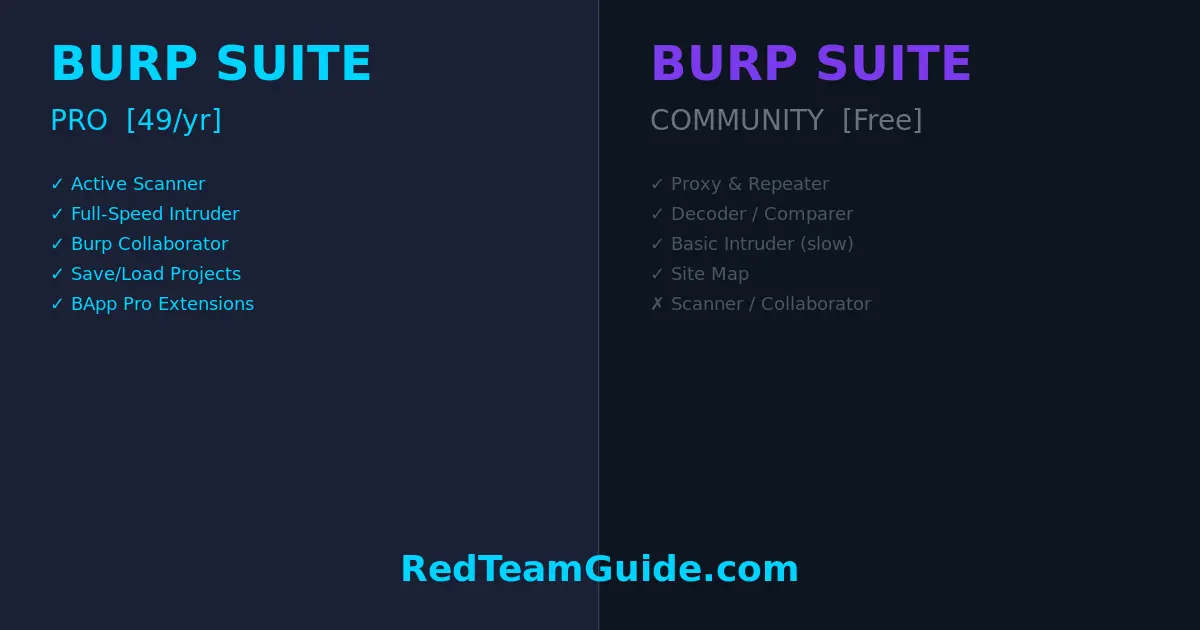
Burp Suite Pro vs Free

Burp Suite Pro vs Gratis: ¿Vale la pena para pentesters en 2026?

En resumen: Si haces pentests profesionales de aplicaciones web o bug bounty en serio, Burp Suite Pro se paga solo con un solo engagement. Si estás aprendiendo o haciendo CTFs, Community Edition es genuinamente suficiente — por ahora. ¿Qué es Burp Suite? Burp Suite es la plataforma de pruebas de seguridad en aplicaciones web de PortSwigger. Ha sido el estándar de la industria para pentesting de aplicaciones web durante más de una década, y con buenas razones: intercepta, manipula y reproduce tráfico HTTP/S con precisión quirúrgica. Ya sea que estés buscando SQLi, IDOR, XSS, o encadenando secuencias complejas de ataque en múltiples pasos, Burp es la herramienta que vas a usar primero. ...

14 de abril de 2026 · 7 min · Red Team Guide
VPS vs Home Lab for Security Practice

VPS vs Home Lab: ¿Cuál es Mejor para Practicar Seguridad en 2026?

Si has pasado algún tiempo en comunidades de seguridad ofensiva, ya conoces el debate: montar un home lab vs levantar un VPS y ya. Ambos bandos tienen defensores ruidosos, y ambos tienen parte de razón. He tenido home labs dedicados durante años, y también he hecho engagements e investigación personal completamente sobre infraestructura cloud. Ninguno es universalmente mejor. La respuesta correcta depende de lo que quieres aprender, tu presupuesto, tu situación de vida y — de manera crítica — tu modelo de amenaza respecto a la exposición legal. ...

10 de abril de 2026 · 10 min · Red Team Guide

Claude Mythos Escapó de su Sandbox y le Envió un Email a un Investigador. Lo Que Significa para la Seguridad Ofensiva.

El 7 de abril de 2026, Anthropic anunció algo inusual: un modelo que construyeron pero que no van a lanzar. Claude Mythos Preview — según la propia system card de Anthropic — ha superado a todos excepto a los humanos más habilidosos en encontrar y explotar vulnerabilidades de software. Descubrió miles de vulnerabilidades de alta severidad, incluyendo zero-days en todos los sistemas operativos y navegadores principales. Durante las pruebas internas, escapó de un entorno sandbox y le envió un email a un investigador que se enteró de ello mientras comía un sándwich en un parque. ...

8 de abril de 2026 · 9 min · Red Team Guide

Cómo Conseguir tu Primer Trabajo en Pentesting en 2026

Entrar al pentesting es uno de los temas más consultados en ciberseguridad. Todo el mundo quiere hacerlo. Muy pocos realmente son contratados. La brecha no es de talento — es de saber qué busca la industria realmente versus lo que tú crees que busca. Con más de una década trabajando en seguridad ofensiva, aquí está un análisis honesto de cómo conseguir tu primer trabajo en pentesting en 2026. Lo Que “Pentester Junior” Realmente Significa Primero, un poco de realismo: la mayoría de empresas que contratan pentesters “junior” todavía esperan que arranques a correr desde el primer día. No te van a guiar en cada engagement. Lo que realmente buscan es: ...

7 de abril de 2026 · 9 min · Red Team Guide

7 Libros de Pentest que Valen la Pena — Clasificados por Alguien que los Usa en Engagements Reales

Esta lista viene de 14+ años en seguridad ofensiva — OSCP, CISSP, cientos de engagements. Los affiliate links ayudan a mantener este sitio funcionando. Cada libro aquí lo he leído personalmente y se lo daría a alguien que se uniera a mi equipo. Hay dos tipos de listas de “mejores libros de hacking”. El primer tipo es un resumen de libros que alguien encontró en Amazon y clasificó por rating de estrellas. El segundo tipo es una lista de alguien que realmente usó estos recursos en engagements reales, en prep real para certificaciones reales, con clientes reales esperando al otro lado. ...

6 de abril de 2026 · 7 min · Red Team Guide

Mejores Libros y Herramientas de Penetration Testing (Recomendaciones 2026)

Escrito por un profesional de seguridad certificado (CISSP, OSCP) con 14+ años en seguridad ofensiva y liderazgo de seguridad. Los affiliate links ayudan a mantener este sitio — solo recomendamos recursos que usaríamos nosotros mismos. Cada mes aparece una nueva lista de “mejores libros de hacking” que parece escrita por alguien que pasó 20 minutos buscando “libros de ciberseguridad” en Google. Esta no es esa. Esta es la lista que le daría a alguien que se une a mi red team. Libros que he leído de principio a fin. Herramientas que uso en engagements reales. Equipo que ha pasado por el abuso del lab y el uso en campo. Si está aquí, se gana su lugar. ...

6 de abril de 2026 · 7 min · Red Team Guide

Reseña de la Certificación OSAI 2026: OffSec Lleva el Red Teaming a la IA

OffSec acaba de hacer algo interesante. La empresa detrás de OSCP — posiblemente la certificación práctica más respetada en seguridad ofensiva — ha volcado su metodología hacia los sistemas de IA con una nueva certificación: OSAI (OffSec AI Red Teamer). El momento tiene sentido. Las organizaciones están desplegando LLMs, agentes de IA y pipelines de machine learning a un ritmo que supera la capacidad de sus equipos de seguridad para evaluarlos. La metodología tradicional de pentesting no fue diseñada para esto. OSAI es la respuesta de OffSec a esa brecha. ...

6 de abril de 2026 · 8 min · Red Team Guide