Guía de Pentesting en Azure 2026: Red Teaming en la Nube de Microsoft

Guía de Pentesting en Azure 2026: Red Teaming en la Nube de Microsoft

Azure es la segunda plataforma de nube más grande del planeta y la opción dominante en entornos empresariales. La profunda integración de Microsoft con Active Directory, Office 365 y herramientas empresariales significa que Azure está en todas partes donde operan los red teams corporativos. Si haces trabajo interno de red team o pentesting empresarial en 2026, Azure es inevitable. Esta guía cubre la cadena de ataque completa — desde reconocimiento inicial hasta robo de credenciales, abuso de RBAC, movimiento lateral y persistencia — con comandos reales y las herramientas que realmente funcionan. ...
26 de mayo de 2026 · 10 min · Red Team Guide
Guía de Pentesting en AWS 2026: Cómo Atacar Infraestructura en la Nube

Guía de Pentesting en AWS 2026: Cómo Atacar Infraestructura en la Nube

AWS es el proveedor de nube más grande del planeta. También es una de las superficies de ataque más comunes en los engagements modernos de red team. Si haces pentesting en 2026 y no entiendes cómo atacar AWS, estás dejando scope sobre la mesa. Esta guía cubre la cadena de ataque completa — desde reconocimiento inicial hasta escalada de privilegios — con comandos reales y las herramientas que realmente importan. ...

22 de mayo de 2026 · 11 min · Red Team Guide
Cheat Sheet de Escalada de Privilegios en Windows 2026

Cheat Sheet de Escalada de Privilegios en Windows 2026: Todas las Técnicas que Funcionan

La escalada de privilegios en Windows es una de las habilidades más críticas en seguridad ofensiva. Llegas a un servidor como usuario de bajo privilegio, y tu trabajo no está hecho hasta que tienes SYSTEM. Esta cheat sheet cubre cada técnica que realmente funciona en 2026 — con comandos reales, las herramientas correctas, y notas sobre qué versiones de Windows aplican a cada técnica. Guárdala en favoritos. La vas a usar. ...

19 de mayo de 2026 · 9 min · Red Team Guide
Cheat Sheet de Escalada de Privilegios en Linux 2026

Cheat Sheet de Escalada de Privilegios en Linux 2026: Todas las Técnicas que Funcionan

La escalada de privilegios en Linux es el paso entre conseguir una shell y ser dueño del servidor. Llegas como www-data o un usuario de bajo privilegio — el objetivo es root. Esta cheat sheet cubre todas las técnicas que valen la pena conocer en 2026, con comandos que puedes ejecutar inmediatamente. Practica estas técnicas en una máquina real. Vultr y DigitalOcean ofrecen VPS de $5–6/mes que puedes levantar, romper y destruir. Económico, legal, y se reinicia cuando quieras. ...

15 de mayo de 2026 · 9 min · Red Team Guide

Las 10 Herramientas de Kali Linux Esenciales para Principiantes (Edición 2026)

Este artículo está escrito desde más de 14 años de práctica en seguridad ofensiva. Algunos links son de afiliado que ayudan a mantener este sitio — solo recomiendo herramientas y servicios que yo mismo usaría. Kali Linux viene cargado con más de 600 herramientas de seguridad. Si sos nuevo en penetration testing, eso no es empoderador — es paralizante. Aquí está la verdad honesta: los pentesters que trabajan no usan la mayoría de lo que está instalado. Usan un núcleo ajustado de herramientas extremadamente bien, y añaden especializadas cuando un engagement específico lo requiere. Los profesionales que consiguen trabajo no son los que pueden nombrar cada herramienta — son los que realmente pueden usar diez de ellas. ...

12 de mayo de 2026 · 13 min · Red Team Guide
Cheat Sheet de Metasploit 2026: De Principiante a Avanzado

Cheat Sheet de Metasploit 2026: De Principiante a Avanzado

Metasploit es el framework de explotación que todo el mundo conoce y que la mitad de la gente entiende de verdad. Esta cheat sheet cubre todo, desde la navegación inicial por msfconsole hasta el pivoting en post-explotación — organizado según cómo realmente lo usas en un engagement, no en orden alfabético. Actualizado para 2026. Guárdalo en favoritos. Iniciar Metasploit # Iniciar msfconsole msfconsole # Iniciar en modo silencioso (sin banner) msfconsole -q # Iniciar con un script de recursos msfconsole -r setup.rc # Iniciar con una base de datos específica msfconsole -y /path/to/database.yml # Actualizar Metasploit msfupdate Configuración de la Base de Datos La base de datos de Metasploit almacena hosts, servicios, credenciales y botín. Vale la pena configurarla. ...

8 de mayo de 2026 · 15 min · Red Team Guide
Reseña del CRTO 2026 - Certificación Red Team Ops ¿Vale la Pena?

Reseña del CRTO 2026: ¿Vale la Pena la Certificación de Red Team Ops?

Hay un momento específico en la carrera de un red teamer cuando el OSCP deja de sentirse como el techo y empieza a sentirse como el piso. Ya consigues tus shells. Puedes pivotar. Entiendes la metodología. Pero los engagements reales no se parecen a las máquinas del OSCP. Se parecen a entornos de Active Directory reforzados con EDR, redes segmentadas y defensores que realmente están mirando. Eso es exactamente la brecha que llena el CRTO. ...

5 de mayo de 2026 · 10 min · Red Team Guide
Cheat Sheet de Nmap 2026: Todos los Comandos que Realmente Necesitas

Cheat Sheet de Nmap 2026: Todos los Comandos que Realmente Necesitas

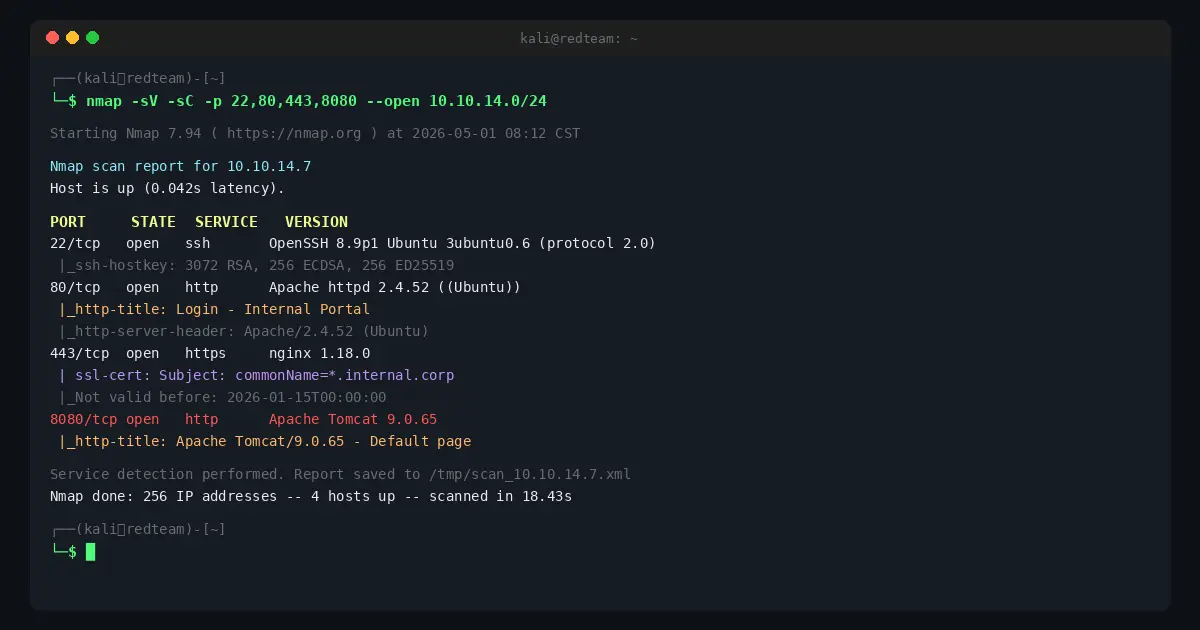
Nadie se memoriza Nmap. Nadie. Todos usamos una cheat sheet, la consultamos constantemente, y con el tiempo lo importante se queda grabado. Esta es esa cheat sheet — actualizada para 2026, organizada según lo que realmente haces en un engagement, no en orden alfabético por nombre de flag. Cubre desde el descubrimiento básico hasta los scripts NSE y la evasión de firewalls. Si no está aquí, probablemente no lo necesites en campo. ...

1 de mayo de 2026 · 10 min · Red Team Guide
Linux kernel Copy Fail CVE-2026-31431 privilege escalation exploit

Zero-Day "Copy Fail" en el Kernel Linux (CVE-2026-31431): Root en Todas las Distribuciones Principales desde 2017

⚠️ Amenaza Activa — Divulgado Públicamente el 29 de Abril, 2026. El código del exploit está público. Cada sistema Linux sin parchear corriendo kernel 4.14 hasta 6.17 está afectado. Verifica tu versión del kernel ahora. Ver pasos de mitigación abajo. ¿Qué es “Copy Fail”? CVE-2026-31431, denominado “Copy Fail” por los investigadores que lo encontraron, es una vulnerabilidad de escalación de privilegios local en el subsistema criptográfico del kernel Linux. CVSS score: 7.8. El impacto práctico: cualquier usuario local — sin permisos especiales requeridos — puede obtener una root shell en un sistema sin parchear. Confiable, determinista, sin necesidad de offsets de kernel, sin fuerza bruta, sin bypass de KASLR. ...

30 de abril de 2026 · 9 min · Red Team Guide
eJPT Review 2026 - Is it worth it for beginners?

Reseña del eJPT 2026: ¿Vale la Pena para Principiantes?

Cada semana alguien me pregunta con qué certificación empezar. No qué obtener después de dos años de HTB y práctica en home lab. No qué viene después del OSCP. La primera — la que es para las personas que saben que quieren entrar a la seguridad ofensiva pero no saben por dónde comenzar. Mi respuesta en 2026 sigue siendo el eJPT. No porque sea prestigioso. No porque vaya a hacer que los ojos de un gerente de contratación brillen. Porque hace algo más importante que eso: te enseña cómo se siente realmente un penetration test, antes de que estés sobre tu cabeza. ...

28 de abril de 2026 · 9 min · Red Team Guide